
新Cline
开源AI编程助手,支持规划/执行模式、MCP集成与终端优先工作流。
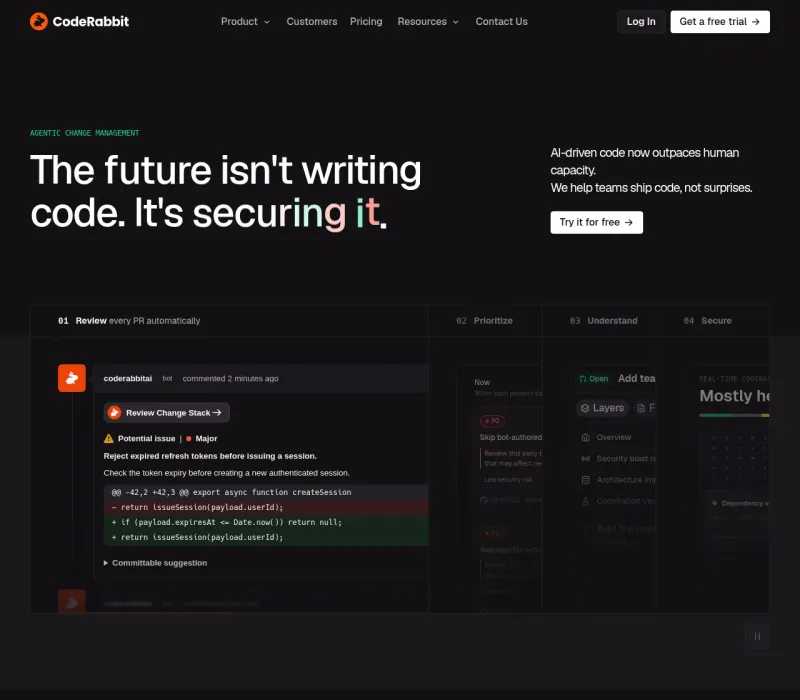
 CodeRabbit
 是一个面向开发团队的 AI 代码审查与安全监控平台,核心目标是在代码合并之前完成自动化审查,减少人工评审负担,同时降低安全漏洞进入生产环境的概率。平台以 SaaS 形式提供,集成在 GitHub、GitLab 等主流代码托管服务中。
CodeRabbit 的审查引擎不仅检查代码风格和语法问题,还尝试理解代码意图。它能够:
审查结果以评论形式直接呈现在 Pull Request 中,与现有开发流程无缝衔接。
平台持续扫描依赖项和代码模式,覆盖常见安全风险类型:
| 风险类别 | 检测内容 |
|---|---|
| 依赖漏洞 | 第三方库已知 CVE |
| 密钥泄露 | API Key、Token、证书硬编码 |
| 注入风险 | SQL 注入、命令注入模式 |
| 配置缺陷 | 权限过度开放、加密缺失 |
安全告警按严重程度分级,并附带修复建议与参考链接。
CodeRabbit 支持在 CI/CD 流程中嵌入审查步骤,可根据团队规则配置: